Die kurze Antwort: Ist das Passwort der einzige Schutz, sollte es mindestens 15 Zeichen lang sein. Kommt bei der Anmeldung ein zweiter Faktor dazu, etwa ein Code oder ein Sicherheitsschlüssel, sind 8 Zeichen das Minimum, länger ist trotzdem besser.
- Einziger Schutz: mindestens 15 Zeichen. Mit zweitem Faktor: mindestens 8.
- Websites und Dienste: Passwort-Manager, zufällige, einmalige Passwörter ab 15 Zeichen und ein zweiter Faktor überall, wo es ihn gibt.
- Auswendig eingetippt: 5 bis 6 zufällige Wörter, beim Startpasswort nur lateinische Buchstaben ohne Umlaute.
- Kein Wechsel nach Zeitplan, aber sofort nach einem Datenleck.
Was NIST empfiehlt
Das US-amerikanische National Institute of Standards and Technology (NIST) hat 2025 seine Richtlinie zur Authentifizierung SP 800-63B überarbeitet. Sie gilt weit über die USA hinaus als Referenz.
| Regel | NIST SP 800-63B |
|---|---|
| Passwort ist der einzige Faktor | mindestens 15 Zeichen |
| Mit zweitem Faktor (Code aus einer App, Hardware-Schlüssel) | mindestens 8 Zeichen |
| Pflicht-Großbuchstaben, Ziffern, Sonderzeichen | nicht empfohlen |
| Wechsel nach festem Zeitplan | nicht nötig |
Die Regeln richten sich an Anbieter, taugen aber auch für private Passwörter: Ändern Sie ein Passwort bei Hinweisen auf ein Datenleck, nicht alle 90 Tage.
Warum Länge wichtiger ist als Komplexität
Die Zahl möglicher Passwörter ist die Größe des Zeichenvorrats hoch die Länge: Jedes zusätzliche Zeichen vervielfacht sie um den ganzen Zeichenvorrat, „Komplexität“ vergrößert nur den Zeichenvorrat ein wenig. Für zufällige Passwörter:
| Zufälliges Passwort | Kombinationen |
|---|---|
| 8 Zeichen aus der ganzen Tastatur (rund 94) | etwa 6 Billiarden |
| 5 Wörter aus der Diceware-Liste (7.776 Wörter) | rund 4.700-mal mehr |
| 15 Kleinbuchstaben | rund 275.000-mal mehr |
- Von 8 auf 15 Kleinbuchstaben: rund 8 Milliarden Mal mehr Kombinationen
- Ein paar zufällige Wörter sind lang und trotzdem leicht zu merken
- 8 Kleinbuchstaben durch alle Tastaturzeichen ersetzen: nur rund 29.000-mal mehr
- Menschen wählen vorhersehbar: Aus den Regeln wird
Sommer2026!oderP@ssw0rt, und genau diese Muster probieren Knack-Programme zuerst
Passphrase: lang, aber merkbar
Eine Passphrase besteht aus mehreren zufälligen Wörtern, zum Beispiel eimer-komet-eisbecher-zugluft-erle. Sie ist lang und trotzdem viel leichter zu merken als T7#qL!x9.
Würfel mit einer Wortliste oder der Generator im Passwort-Manager. Liedzeilen, Zitate und „ichliebemeinenhund“ zählen nicht.
4 Wörter für ein Passwort mit zweitem Faktor, 5 bis 6 Wörter für eines, das allein schützt, etwa ein Verschlüsselungspasswort.
Trennzeichen und ein Großbuchstabe schaden nicht, entscheidend sind aber Länge und Zufall.
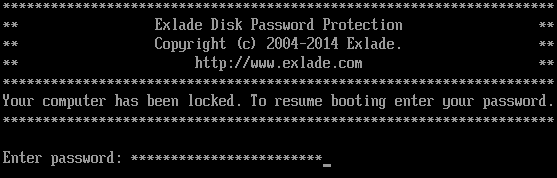
Vor dem Laden des Betriebssystems lassen sich nicht-lateinische Zeichen nicht eingeben. Verwenden Sie beim Startpasswort von Disk Password Protection nur lateinische Buchstaben, Ziffern und gängige Zeichen, sicherheitshalber auch ohne Umlaute und ß.
Wo ein Passwort-Manager passt und wo nicht
Für Websites ist ein Passwort-Manager die beste Lösung: Er erzeugt zufällige Passwörter in jeder Länge, merkt sie sich und füllt sie aus. Machen Sie sein Master-Passwort zu einer langen Passphrase und schützen Sie es mit einem zweiten Faktor. Manche Passwörter tippen Sie aber ein, bevor ein Manager läuft:
Hier brauchen Sie eine lange Passphrase, die Sie auswendig kennen. Wie Sie ein Passwort beim Starten des PCs einrichten, zeigt diese Schritt-für-Schritt-Anleitung.
PBKDF2: langsame Prüfung hilft, rettet aber kein kurzes Passwort
Gute Verschlüsselungssoftware leitet den Schlüssel mit PBKDF2 aus dem Passwort ab und schickt es dazu zusammen mit einem zufälligen Salt viele Male durch eine Hashfunktion. Sie zahlen dafür einmal beim Anmelden, ein Angreifer millionenfach.
- Cryptic Disk leitet den Header-Schlüssel mit PBKDF2 (PKCS #5 v2.0) und SHA-2 oder SHA-3 ab.
- Disk Password Protection 5.6 prüft das Startpasswort ebenfalls mit PBKDF2.

Ein kurzes Passwort rettet das nicht. Die Verlangsamung multipliziert die Angriffszeit mit einem festen Faktor, jedes zusätzliche Zeichen dagegen die Zahl der Kombinationen. Ein Passwort aus Listen geleakter Passwörter oder ein Wort plus Geburtsjahr kommt trotzdem früh an die Reihe.
Schlüsseldateien in Cryptic Disk
Cryptic Disk kann zusätzlich zum Passwort Schlüsseldateien verlangen (jede beliebige Datei, bis zu 900 Stück) oder einen Hardware-Token bzw. eine Smartcard. Dann reicht ein über die Schulter mitgelesenes Passwort nicht mehr.
Bewahren Sie Schlüsseldateien getrennt vom Laufwerk auf, etwa auf einem USB-Stick, und legen Sie unbedingt eine Kopie an: Ist eine Schlüsseldatei verloren oder beschädigt, lässt sich das Laufwerk nicht mehr öffnen. Das Passwort sollte trotzdem lang sein.
Passwörter nie mehrfach verwenden
Passwort-Datenbanken werden immer wieder geleakt, und Angreifer testen erbeutete Kombinationen aus E-Mail und Passwort automatisch bei anderen Diensten: Mit einem Passwort für alles öffnet der schwächste Dienst alle anderen. Das Passwort für das verschlüsselte Laufwerk und das Startpasswort sollten nirgends sonst vorkommen.
Passwort vergessen: was dann?
Haben Sie das einzige Passwort eines Cryptic-Disk-Laufwerks vergessen, sind die Daten endgültig verloren: Eine Hintertür gibt es nicht.
Eine lange Passphrase dürfen Sie ruhig auf Papier notieren und zu Hause sicher aufbewahren, nur nicht neben dem Computer. Wie Sie Backups und Schlüsselkopien schützen, lesen Sie unter „Externe Festplatte verschlüsseln“.
Häufige Fragen
Wie viele Zeichen sollte ein sicheres Passwort haben?
Mindestens 15, wenn das Passwort der einzige Schutz ist, mindestens 8 mit zweitem Faktor. Für Start- und Verschlüsselungspasswörter eignen sich 5 bis 6 zufällige Wörter, meist über 20 Zeichen.
Braucht ein Passwort Sonderzeichen?
Nicht unbedingt. Länge bringt viel mehr, und ein Ausrufezeichen am Ende eines vorhersehbaren Wortes bringt fast nichts.
Wie oft sollte man sein Passwort ändern?
Nicht nach Zeitplan. Ändern Sie es nach einem gemeldeten Datenleck oder wenn Sie es auf einer verdächtigen Seite oder an einem fremden Computer eingegeben haben.
Ist eine Passphrase aus normalen Wörtern sicher?
Ja, wenn mindestens 4 bis 6 Wörter zufällig gewählt sind. Liedzeilen, Sprichwörter und normale Sätze sind schwach, weil Angreifer sie aus Wörterbüchern durchprobieren.
Darf ich das Passwort für ein verschlüsseltes Laufwerk im Passwort-Manager speichern?
Als Reserve ja, aber Sie sollten es auch auswendig kennen: Vielleicht brauchen Sie es gerade dann, wenn der Manager nicht verfügbar ist.
Ohne Einschränkungen während der Testphase. Windows 11, 10, 8.1, 8, 7, Vista und XP.
Kostenfreier Test Preise & Kauf