A resposta curta: se a senha é a única proteção, ela deve ter pelo menos 15 caracteres. Se o login também pede um código ou uma chave de segurança, o mínimo é 8, mas mais longa continua sendo melhor.
- Única proteção: pelo menos 15 caracteres. Com segundo fator: pelo menos 8.
- Sites e serviços: gerenciador de senhas, senhas aleatórias e únicas a partir de 15 caracteres e segundo fator onde houver.
- Digitadas de memória: 5 a 6 palavras aleatórias, só letras sem acento na senha de inicialização.
- Sem troca por prazo, mas troca imediata após um vazamento.
O que o NIST recomenda
O NIST, instituto de padrões e tecnologia dos Estados Unidos, atualizou em 2025 seu guia de autenticação SP 800-63B. Ele é muito usado como referência também fora dos EUA.
| Regra | NIST SP 800-63B |
|---|---|
| A senha é o único fator | pelo menos 15 caracteres |
| Com segundo fator (código de aplicativo, chave física) | pelo menos 8 caracteres |
| Maiúsculas, números e símbolos obrigatórios | não recomendados |
| Troca em prazos fixos | não é necessária |
São regras para serviços, mas servem também para senhas pessoais: troque uma senha quando houver sinal de vazamento, e não a cada 90 dias.
Por que o tamanho vale mais que a complexidade
O número de senhas possíveis é o tamanho do alfabeto elevado ao comprimento: cada caractere a mais o multiplica pelo alfabeto inteiro, enquanto a “complexidade” só aumenta um pouco o alfabeto. Para senhas aleatórias:
| Senha aleatória | Combinações |
|---|---|
| 8 caracteres de todo o teclado (cerca de 94) | cerca de 6 quatrilhões |
| 5 palavras da lista Diceware (7.776 palavras) | cerca de 4,7 mil vezes mais |
| 15 letras minúsculas | cerca de 275 mil vezes mais |
- De 8 para 15 minúsculas: cerca de 8 bilhões de vezes mais combinações
- Algumas palavras aleatórias são longas e fáceis de lembrar
- De 8 minúsculas para todos os caracteres do teclado: só cerca de 29 mil vezes mais
- As pessoas escolhem de forma previsível: as regras viram
Verao2026!ouS3nh@123, padrões que os programas de quebra de senha testam primeiro
Frase-senha: longa, mas fácil de lembrar
Uma frase-senha é formada por algumas palavras aleatórias, por exemplo balde-cometa-sorvete-ventania-cedro. Ela é longa e, mesmo assim, muito mais fácil de lembrar do que T7#qL!x9.
Dados com uma lista de palavras ou o gerador do gerenciador de senhas. Trechos de música, citações e "euamomeucachorro" não valem.
4 palavras para uma senha com segundo fator, 5 a 6 para uma que protege sozinha, como uma senha de criptografia.
Separadores e uma letra maiúscula não atrapalham, mas o que conta mesmo é tamanho e aleatoriedade.
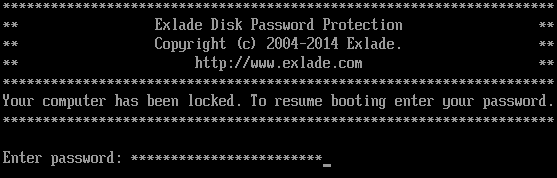
Antes de o sistema operacional carregar não dá para trocar o layout do teclado. Na senha do Disk Password Protection, use só letras sem acento, números e símbolos comuns, sem ç e outros caracteres especiais do português.
Onde o gerenciador de senhas ajuda e onde não
Para sites, o gerenciador de senhas é a melhor solução: gera senhas aleatórias do tamanho que você quiser, guarda e preenche sozinho. Faça da senha mestra uma frase-senha longa e proteja o gerenciador com um segundo fator. Mas algumas senhas são digitadas antes de qualquer gerenciador estar rodando:
Aqui você precisa de uma frase-senha longa que saiba de cor. Passo a passo: como colocar senha no computador ao ligar.
PBKDF2: a verificação lenta ajuda, mas não salva uma senha curta
Um bom programa de criptografia deriva a chave da senha com o PBKDF2, que passa a senha muitas vezes por uma função de hash junto com um “sal” aleatório. Você paga por uma verificação ao entrar; quem ataca paga por milhões.
- O Cryptic Disk deriva a chave do cabeçalho com PBKDF2 (PKCS #5 v2.0) e SHA-2 ou SHA-3.
- O Disk Password Protection 5.6 também verifica a senha de inicialização com PBKDF2.
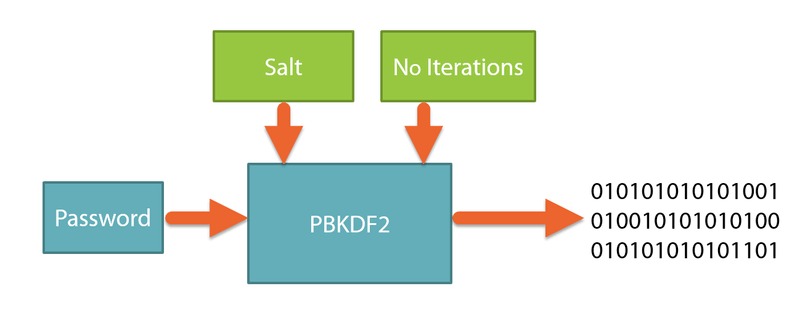
Isso não salva uma senha curta. A lentidão multiplica o tempo do ataque por um fator fixo, enquanto cada caractere a mais multiplica as combinações. Uma senha de listas de senhas vazadas, ou uma palavra mais o ano de nascimento, é testada logo no começo de qualquer jeito.
Arquivos-chave no Cryptic Disk
O Cryptic Disk pode exigir, além da senha, arquivos-chave (qualquer arquivo serve, até 900) ou um token físico ou smart card. Aí uma senha vista por cima do seu ombro já não basta.
Guarde os arquivos-chave separados do disco, por exemplo num pendrive, e sempre faça uma cópia: se um arquivo-chave se perder ou for danificado, o disco não abre mais. A senha continua precisando ser longa.
Nunca repita a mesma senha
Bancos de dados de senhas vazam o tempo todo, e quem ataca testa automaticamente os pares de e-mail e senha vazados em outros sites: com a mesma senha em tudo, o serviço mais fraco abre todos os outros. A senha do disco criptografado e a de inicialização não devem aparecer em nenhum outro lugar.
Se você esquecer a senha
Se você esquecer a única senha de um disco do Cryptic Disk, os dados se perdem para sempre: não existe porta dos fundos.
Não há problema em anotar uma frase-senha longa no papel e guardar em casa num lugar seguro, só não ao lado do computador. Para proteger backups e cópias das chaves, leia como criptografar HD externo e colocar senha nos seus backups.
Perguntas frequentes
Quantos caracteres deve ter uma senha forte?
Pelo menos 15 se a senha é a única proteção, e pelo menos 8 com segundo fator. Para senhas de inicialização e de criptografia, o ideal são 5 a 6 palavras aleatórias, o que costuma passar de 20 caracteres.
A senha precisa ter caracteres especiais?
Não necessariamente. O tamanho conta muito mais, e um ponto de exclamação no fim de uma palavra previsível quase não acrescenta nada.
De quanto em quanto tempo devo trocar a senha?
Não em prazos fixos. Troque se um serviço avisar sobre vazamento ou se você digitou a senha num site suspeito ou no computador de outra pessoa.
Uma frase-senha com palavras comuns é segura?
Sim, se pelo menos 4 a 6 palavras forem escolhidas ao acaso. Trechos de música, ditados e frases com sentido são fracos, porque são testados a partir de dicionários.
Posso guardar a senha do disco criptografado no gerenciador de senhas?
Como cópia de reserva, sim, mas você também deve sabê-la de cor: ela pode ser necessária justamente quando o gerenciador não estiver disponível.
Sem limitações durante o teste. Windows 11, 10, 8.1, 8, 7, Vista e XP.
Avaliação gratuita Preços e compra